

Audit de code source :
savoir ce que vaut vraiment votre code
Un audit de code source est un examen indépendant de la qualité, de la dette technique, des tests, des dépendances et de la sécurité de votre code. Il répond à trois questions : dans quel état est réellement ce code, que faut-il corriger en priorité, et pour quel budget.
Comptez 3 à 15 jours d’expert selon le périmètre. Le NDA est signé avant le premier accès, l’analyse se fait en lecture seule, hors production.
Gratuit, 30 minutes, sous NDA. Un auditeur vous rappelle sous 24 h ouvrées.
Qu’est-ce qu’un audit de code source ?
Un audit de code source est un examen méthodique de votre code (sa qualité, sa dette technique, ses tests, ses dépendances, sa sécurité et sa documentation) mené par des experts extérieurs au projet. Il ne s’agit pas de juger le travail de vos développeurs, mais de répondre à trois questions concrètes : dans quel état est réellement notre code, que faut-il corriger en priorité, et combien cela va-t-il coûter.
Contrairement à une revue de code ponctuelle intégrée au quotidien de vos équipes, l’audit prend de la hauteur. Il regarde l’ensemble du code, mesure ce qui est mesurable, et surtout hiérarchise. Un outil d’analyse statique remonte des centaines d’alertes. Un auditeur vous dit lesquelles menacent réellement votre activité et lesquelles peuvent attendre.
À distinguer de : l’audit applicatif, qui évalue votre application dans son ensemble (fonctionnel, architecture, exploitation), et l’audit de sécurité applicative, qui teste votre application en conditions réelles du point de vue d’un attaquant.


Quand faut-il auditer son code source ?
Avant d’investir dans une évolution majeure.
Refonte, nouvelle fonctionnalité structurante, changement d’architecture : vous voulez savoir si le code existant peut porter cet investissement, ou s’il faut d’abord l’assainir. Un audit à 5 jours évite parfois une refonte à 200 jours.
Quand les évolutions deviennent lentes et risquées.
Chaque livraison casse quelque chose. Chaque correction en crée une autre. Les délais s’allongent sans raison apparente. Ce sont les symptômes classiques d’une dette technique qui n’a jamais été mesurée.
Lors d’une reprise de code que vous n’avez pas écrit.
Départ d’un prestataire, rachat d’une société, application héritée sans documentation : avant de vous engager à maintenir ou faire évoluer ce code, vous devez savoir ce qu’il vaut. C’est l’un des cas où l’audit rapporte le plus, et souvent le préalable à une tierce maintenance applicative.
Face à une exigence de sécurité ou de conformité.
Un client grand compte, un assureur ou un régulateur vous demande des garanties sur la maîtrise et la sûreté de votre code. Selon le référentiel visé, l’audit de code se combine avec un audit de conformité.
30 minutes pour savoir si un audit est justifié dans votre cas.
Ce que nous examinons dans votre code
Chaque audit est cadré sur vos enjeux selon le périmètre défini ensemble, nous approfondissons tout ou partie des dimensions suivantes.
#Qualité
#Dette
#Tests
Existe-t-il des tests automatisés ? Couvrent-ils ce qui compte vraiment, ou seulement ce qui était facile à tester ? Un code sans filet de tests rend chaque évolution risquée, nous évaluons le niveau réel de protection.
#Dépendances
#Sécurité
#Architecture
Le code suit-il une convention cohérente ? L’architecture annoncée est-elle réellement appliquée ? Les écarts entre l’intention et la réalité sont souvent la source silencieuse des régressions.
#Transmissibilité
Documentation technique, commentaires utiles, capacité d’un nouveau développeur à reprendre le code sans son auteur d’origine. C’est ce qui détermine votre dépendance à une personne ou à un prestataire, un point décisif en cas de reprise.
Notre méthode : 6 étapes, zéro perturbation de votre production
Cadrage et confidentialité
Nous définissons ensemble le périmètre (dépôts, modules, technologies), les enjeux et les livrables attendus. L'accord de confidentialité (NDA) est signé avant tout accès à votre code ,c'est notre première étape, jamais une formalité de fin.

Accès et collecte
Accès en lecture seule au dépôt, cloné dans un environnement isolé, plus quelques entretiens courts avec vos développeurs et responsables. Nous ne touchons ni à votre production ni à vos environnements.

Analyse outillée
Analyse statique du code, mesure de la dette technique et de la complexité, cartographie et scan des dépendances, détection des vulnérabilités connues. Les outils dégrossissent ; ils ne concluent jamais seuls.

Revue experte
Lecture ciblée du code sur les zones critiques, revue d'architecture, évaluation des tests et de la documentation. C'est là que l'expérience de nos 50+ développeurs fait la différence : nos auditeurs conçoivent eux-mêmes des logiciels, ils distinguent la dette dangereuse de la dette tolérable, et savent estimer ce que coûte réellement chaque correction.

Restitution
Vous recevez le rapport détaillé, le plan d'actions priorisé et la synthèse de direction, présentés lors d'un atelier avec vos équipes techniques et vos décideurs.

Suivi
Nous restons disponibles pour préciser une recommandation, aider à prioriser ou accompagner la remédiation avec vos équipes, avec nous, ou avec le prestataire de votre choix.
Vos livrables : un rapport qui vous appartient
Combien coûte un audit de code source ?
Un audit de code source se chiffre en charge d’expert, pas au forfait : comptez 3 à 5 jours pour une application sur une technologie principale, 8 à 12 jours pour un périmètre multi-modules, 15 jours et plus pour une reprise de code ou une due diligence. La taille de la base, le nombre de technologies et la profondeur d’analyse déterminent cette charge. Après un pré-diagnostic gratuit de 30 minutes, votre devis détaillé et ferme vous est remis sous 48 h ouvrées, charge par poste, durée, livrables. Sans facturation additionnelle en cours de mission.
Confidentialité et continuité : nos réponses aux objections des DSI
#Confidentialité
Votre code, votre actif le plus sensible , protégé de bout en bout
Confier son code source, c’est confier ce qu’une entreprise a de plus stratégique. Nous le traitons comme tel. Le NDA est signé avant le premier accès. Le code est cloné dans un environnement isolé, jamais modifié, jamais déployé. Les accès sont nominatifs, limités au strict nécessaire et tracés pendant toute la mission, puis révoqués à son terme. Nous ne conservons aucune copie de votre code au-delà de la mission. L’hébergement de nos environnements de travail se fait en France et dans l’Union européenne, et nos pratiques sont alignées sur le RGPD , un domaine que nous auditons nous-mêmes pour nos clients.


#Continuité
Aucune interruption de votre activité
L’audit est non intrusif par construction : nous travaillons en lecture seule, sur une copie de votre dépôt, hors production. Aucune modification n’est apportée à votre code, aucun déploiement n’est déclenché, aucun de vos utilisateurs n’est affecté. Vos développeurs sont sollicités pour quelques heures d’entretiens, pas davantage.
Ils nous confient leurs applications


#Continuité
Audit d’une application métier
Client : Cubik Partners
Une application développée sur plusieurs années, couvrant la facturation, la planification et la gestion des ressources, présentait des dysfonctionnements et une organisation de projet peu structurée. Le client cherchait un diagnostic complet avant d’engager la suite.
Nous avons analysé le code source sur sa qualité, le respect des bonnes pratiques algorithmiques, la gestion des logs et des versions, et livré des rapports mesurés : complexité cyclomatique, densité des commentaires, couverture du code, duplications, gestion des erreurs. La base de données a été évaluée en parallèle sur la sécurité, les sauvegardes et les performances.

Pourquoi confier l’audit de votre code à Euro Tech Conseil ?
Euro Tech Conseil est agréée par le Ministère de l’Enseignement Supérieur et de la Recherche. Si l’audit s’inscrit dans un projet d’innovation éligible, une partie du coût peut être récupérée sur l’impôt sur les sociétés.
Vos questions fréquentes
Auditez-vous un code que vous n'avez pas développé ?
Oui, et c’est même l’un des cas où nous apportons le plus de valeur. Reprise après le départ d’un prestataire, rachat d’une société, application héritée sans documentation, code écrit par une équipe partie depuis longtemps : nous auditons régulièrement du code dont nous ne sommes pas les auteurs. Notre neutralité est justement un atout, nous n’avons aucun intérêt à ménager le travail de qui que ce soit, seulement à vous dire dans quel état est réellement ce code, ce que coûtera sa reprise, et si le pari en vaut la peine. C’est souvent le meilleur moyen de sécuriser une décision de rachat ou de changement de prestataire.
Comment garantissez-vous la confidentialité de notre code source ?
Un accord de confidentialité (NDA) est signé avant le moindre accès. Votre code est cloné dans un environnement isolé, en lecture seule ; nous ne le modifions pas, ne le déployons pas et n’en conservons aucune copie au-delà de la mission. Les accès sont nominatifs, limités au strict nécessaire, tracés pendant la mission et révoqués à son terme. Nos environnements de travail sont hébergés en France et dans l’Union européenne, et nos pratiques sont alignées sur le RGPD.
Faut-il arrêter les développements pendant l'audit ?
Non. Nous travaillons sur une copie de votre dépôt, hors production, sans rien modifier. Vos équipes peuvent continuer à développer normalement pendant l’audit ; nous prenons simplement une photographie du code à une date donnée. Vos développeurs sont sollicités pour quelques heures d’entretiens, pas davantage.
Quelle est la différence entre un audit de code et un audit de sécurité ?
L’audit de code examine votre code de l’intérieur : qualité, dette technique, tests, dépendances, conventions, documentation et les vulnérabilités visibles dans le code et ses dépendances. L’audit de sécurité, lui, évalue votre application en conditions réelles, du point de vue d’un attaquant, notamment par des tests d’intrusion. Les deux sont complémentaires : si votre enjeu principal est la sûreté de votre application exposée sur le web, c’est l’audit de sécurité de vos applications web qu’il vous faut ; si votre enjeu est l’état, la maintenabilité et la dette de votre code, c’est bien un audit de code. Le pré diagnostic gratuit sert précisément à trancher.
Quelle est la différence entre un audit de code et un audit applicatif ?
L’audit de code se concentre sur le code lui-même. L’audit applicatif prend un périmètre plus large : couverture fonctionnelle, architecture, performances, exploitation, adéquation aux besoins métier. Si votre question est « ce logiciel répond-il encore à nos besoins ? », c’est un audit applicatif. Si elle est « ce code peut-il encore évoluer sans casser ? », c’est un audit de code.
Que contient concrètement le rapport, et peut-on en voir un exemple ?
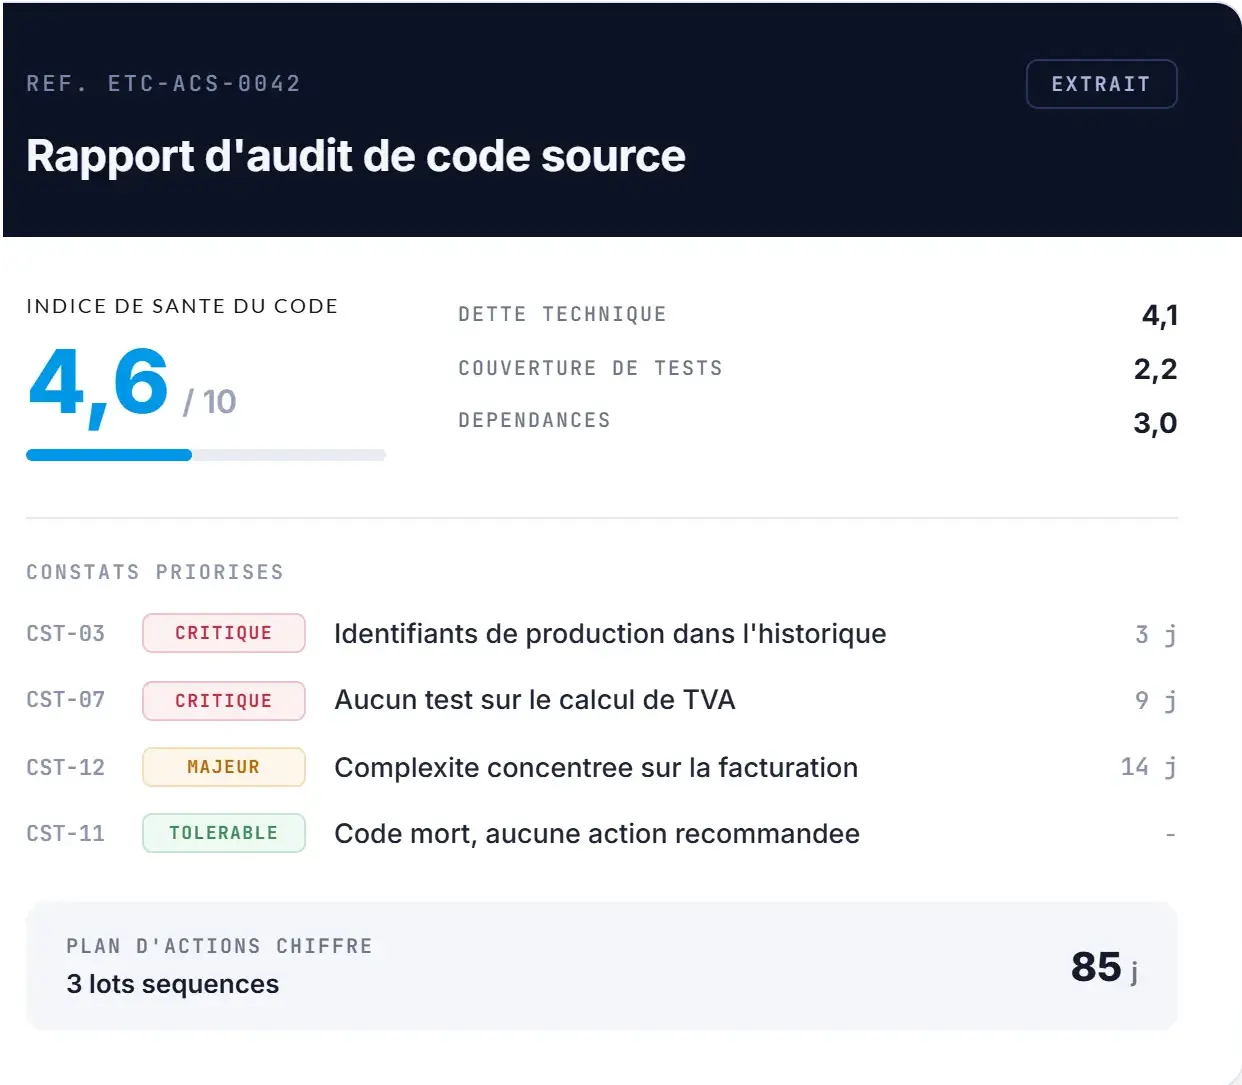
Le rapport détaillé présente les constats avec leurs preuves (extraits de code, mesures, captures) et la criticité de chaque point. Il est accompagné d’un plan d’actions priorisé avec estimation de charge, et d’une synthèse de direction de quelques pages, présentable en comité. Un extrait de rapport anonymisé est disponible en téléchargement.
Sur quelles technologies pouvez-vous intervenir ?
Nos 50+ développeurs couvrent un large éventail de langages, frameworks et écosystèmes, sur des applications web, mobiles, métier et industrielles. Plutôt que d’afficher une liste, nous vérifions au pré diagnostic que nous disposons bien de l’expertise adaptée à votre code et nous vous le disons franchement si ce n’est pas le cas. Nous avons audité et repris du code dans la plupart des technologies utilisées en entreprise, y compris des bases anciennes et hétérogènes.
Un audit de code source peut-il être financé par le Crédit Impôt Innovation ?
Euro Tech Conseil est agréée CII par le Ministère de l’Enseignement Supérieur et de la Recherche. Lorsque l’audit s’inscrit dans un projet d’innovation éligible, une partie du coût peut être récupérée sur l’impôt sur les sociétés. L’éligibilité dépend de la nature du projet et s’apprécie au cas par cas
